(我们不鼓励也不支持各位拿学校机房做网络安全测试,下面操作无老师批准请勿模仿)
我们学校机房不让上网,且一体机上不了境外网站,这使我very angry,拿上kali就开干。
先说一下我们情况,我们机房所有机子都是固定ip上网,dhcp貌似废了,然后拿kali测试,ping百度显示找不到主机,pingDNS服务器和网关都显示目标不可达,nmap扫到了53台机房电脑。由于我仓库u盘掉了,所以没图。
好了,视角转移到我们的一体机,装了nmap和wireshark,首先我抓了5分钟的包,看
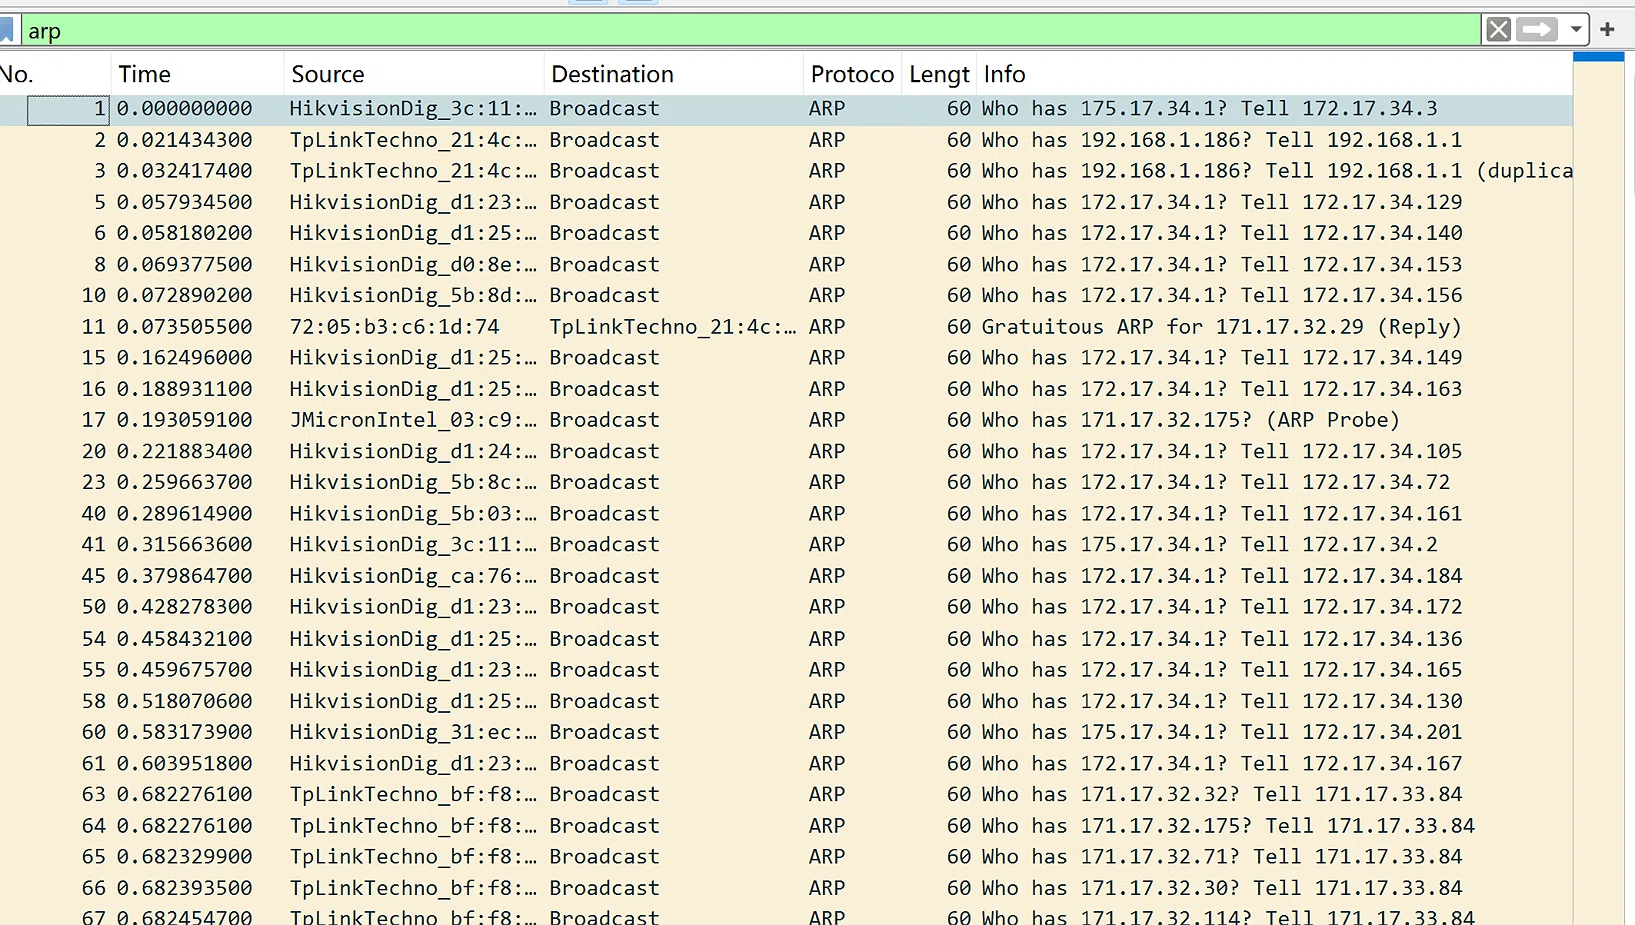
可以看到我们学校有三个网关,分别是"171.17.33.1","172.17.34.1","172.17.32.1",然后呢,我就用nmap扫了一下
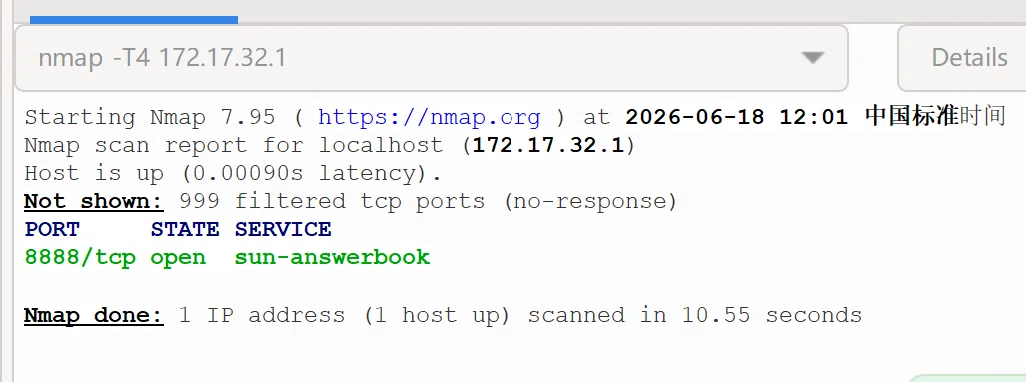
可以看到有个8888端口开了,拿nmap再扫说这是个登录配置界面,然后我用浏览器开了
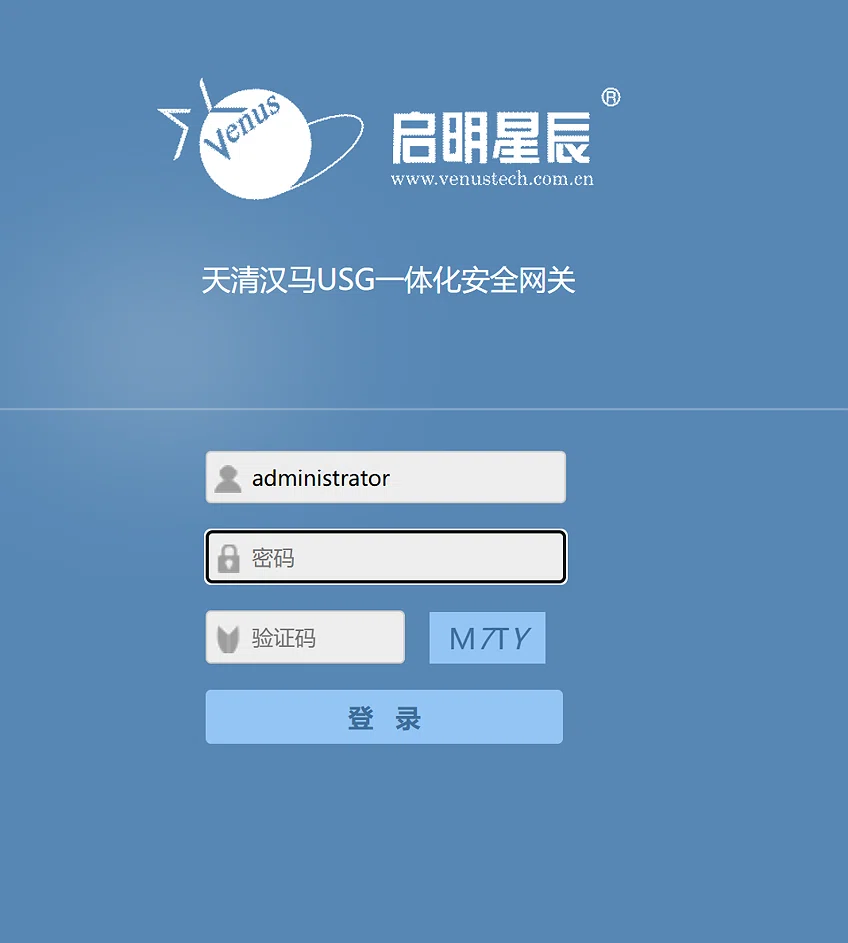
可以看到有验证码,无法用爆破,然后我就向d老师请教了一下,结果
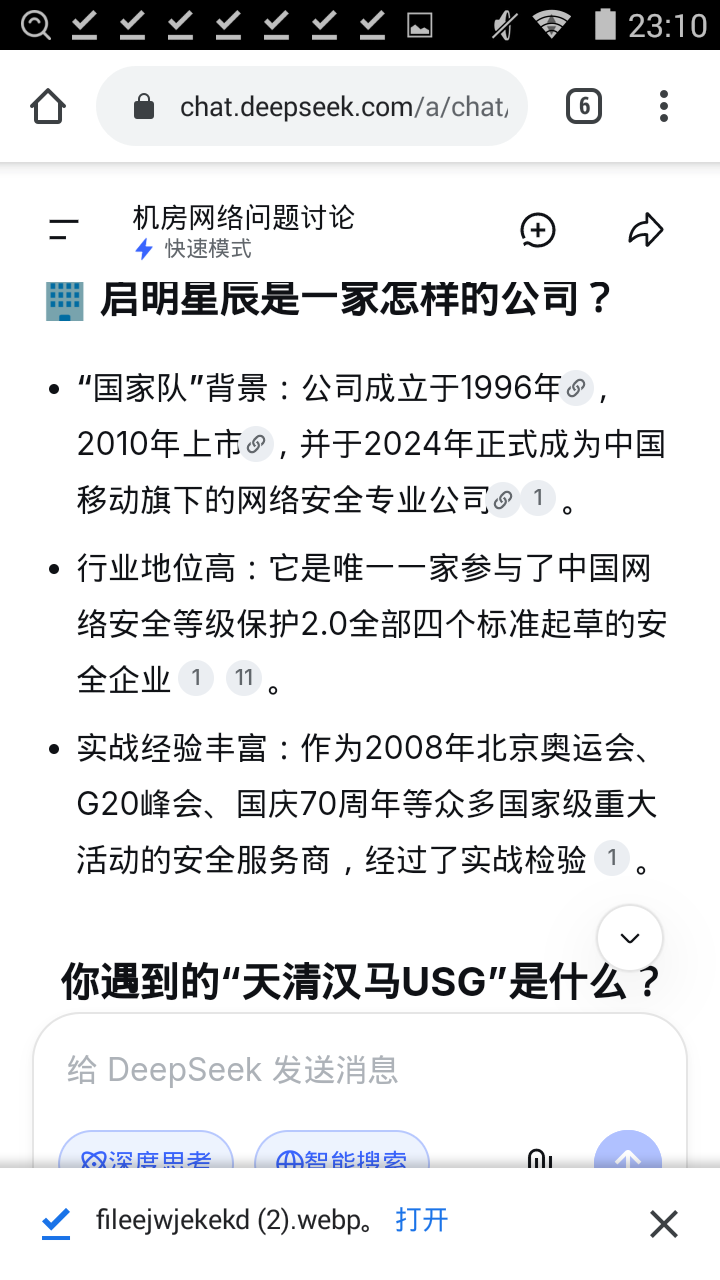
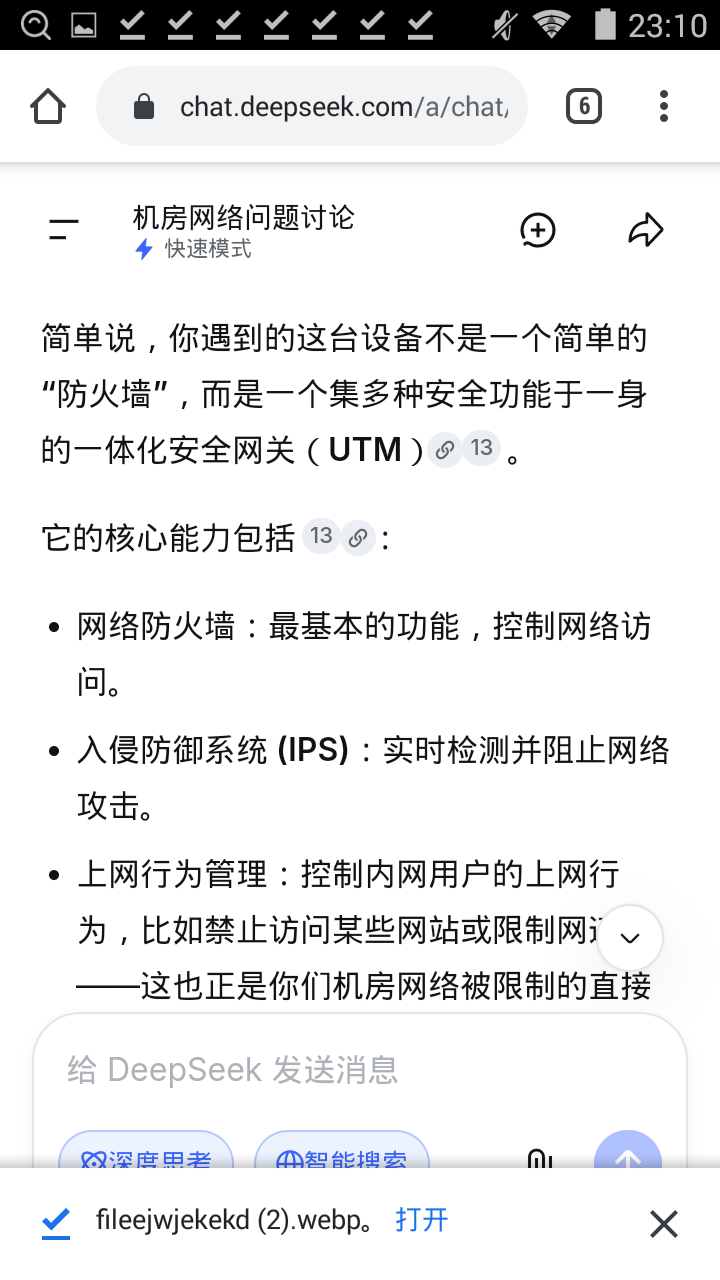
额,感觉干不掉,那我用nmap扫了其他网关一下,结果
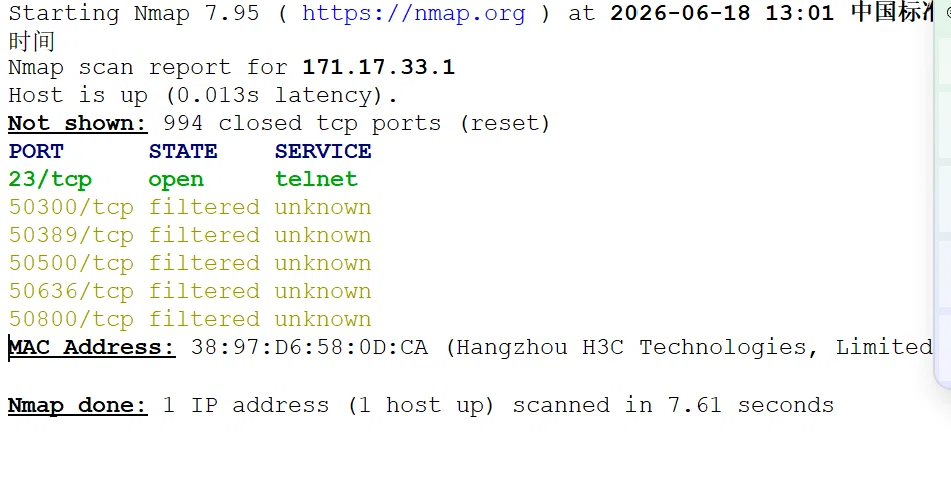
可以看到23端口开了,我就试着连了
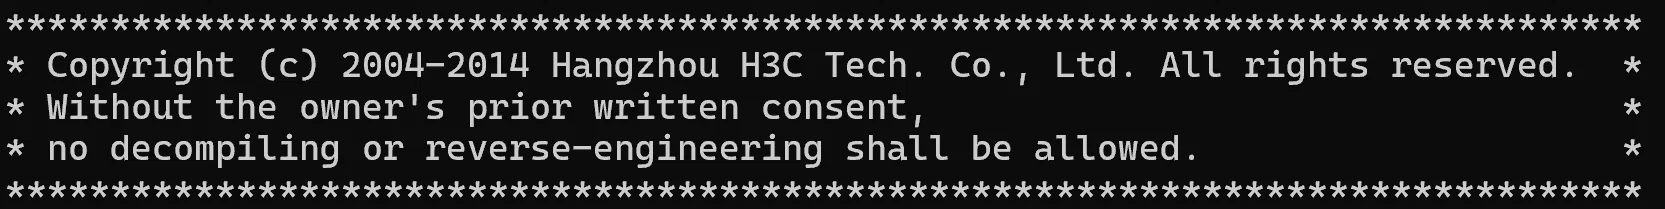
还真连上了,看版权信息和mac码,可以看出这是一台运行着 Comware Software, Version 5.20 系统的 H3C S3610-52P交换机
但是我这里有个小疑问,rst到底是谁发的
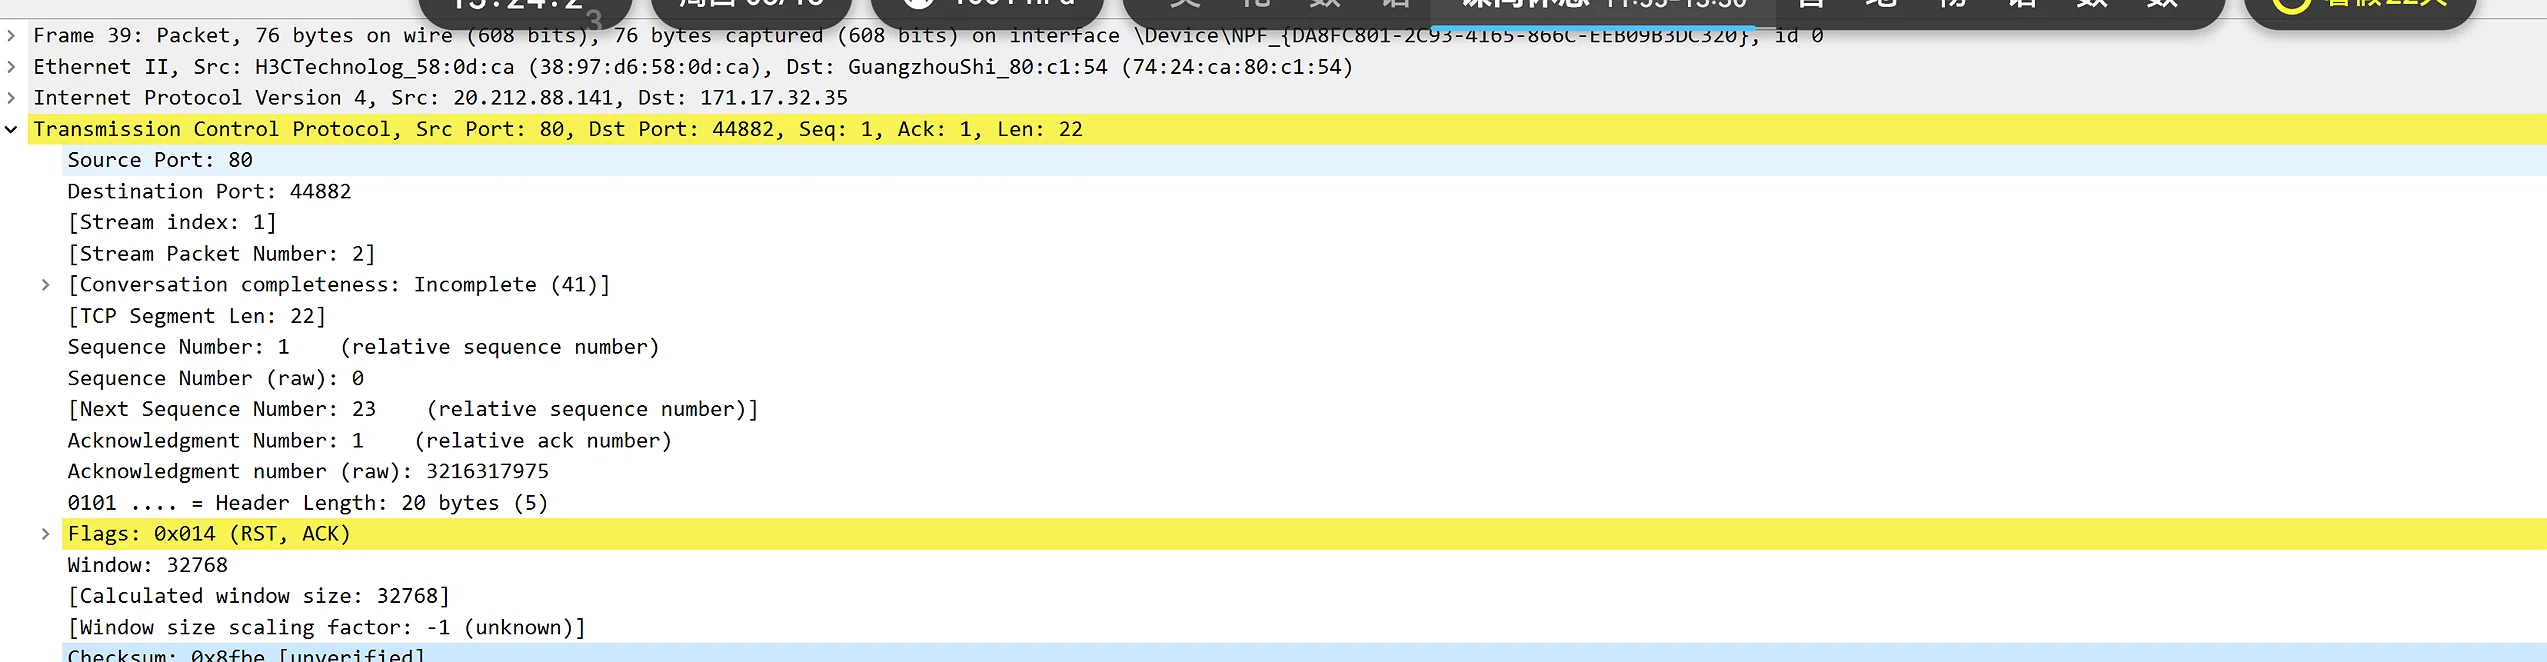
可以看到h3c发了rst,那么usg干嘛的,吃干饭吗?下面看d老师发言
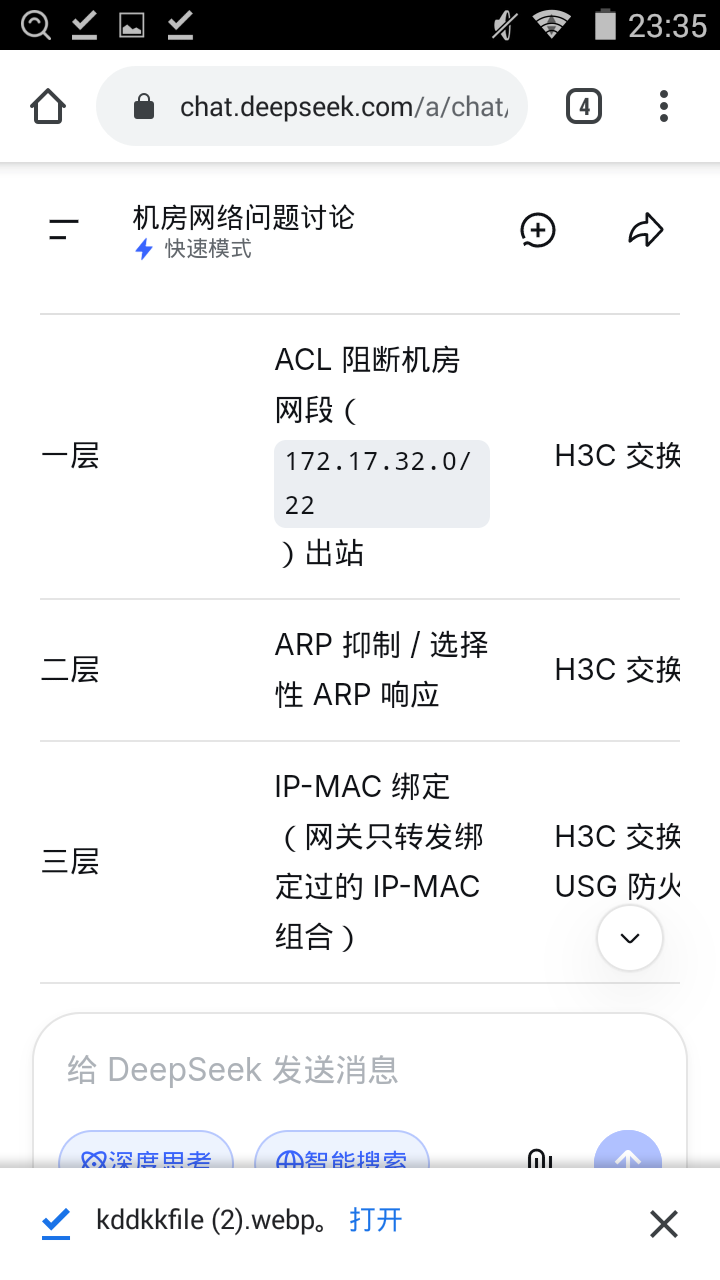
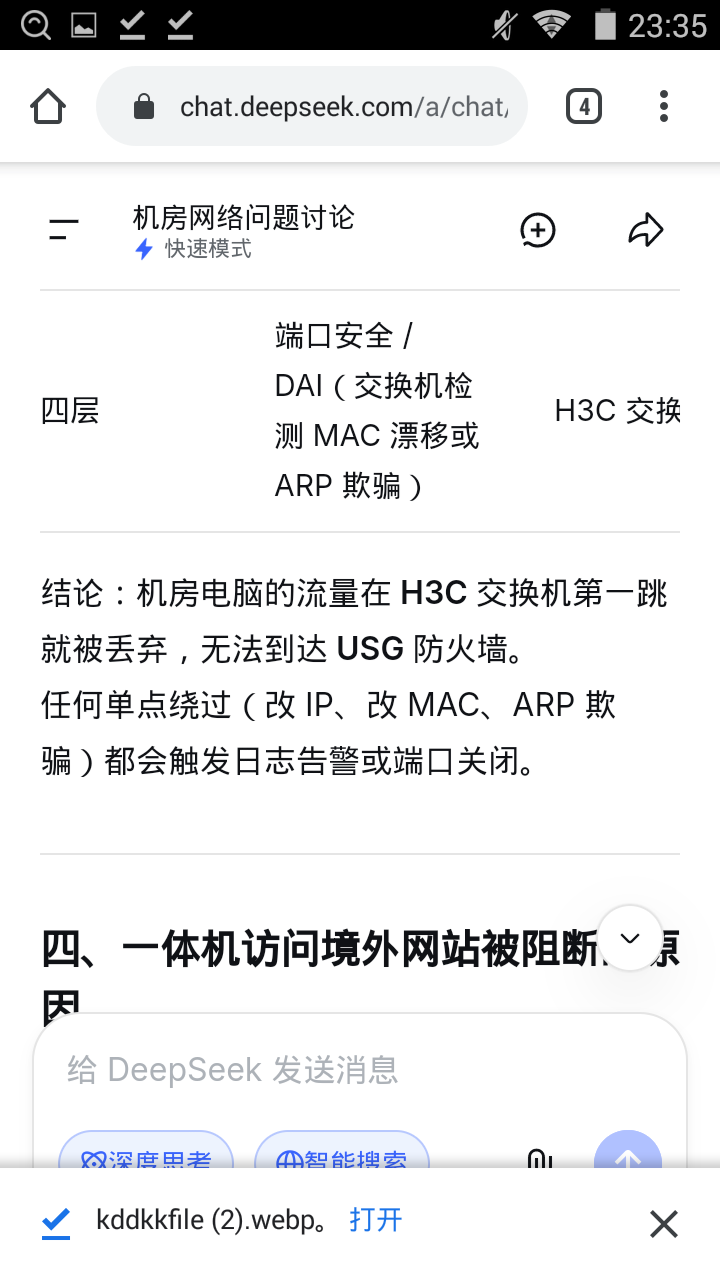
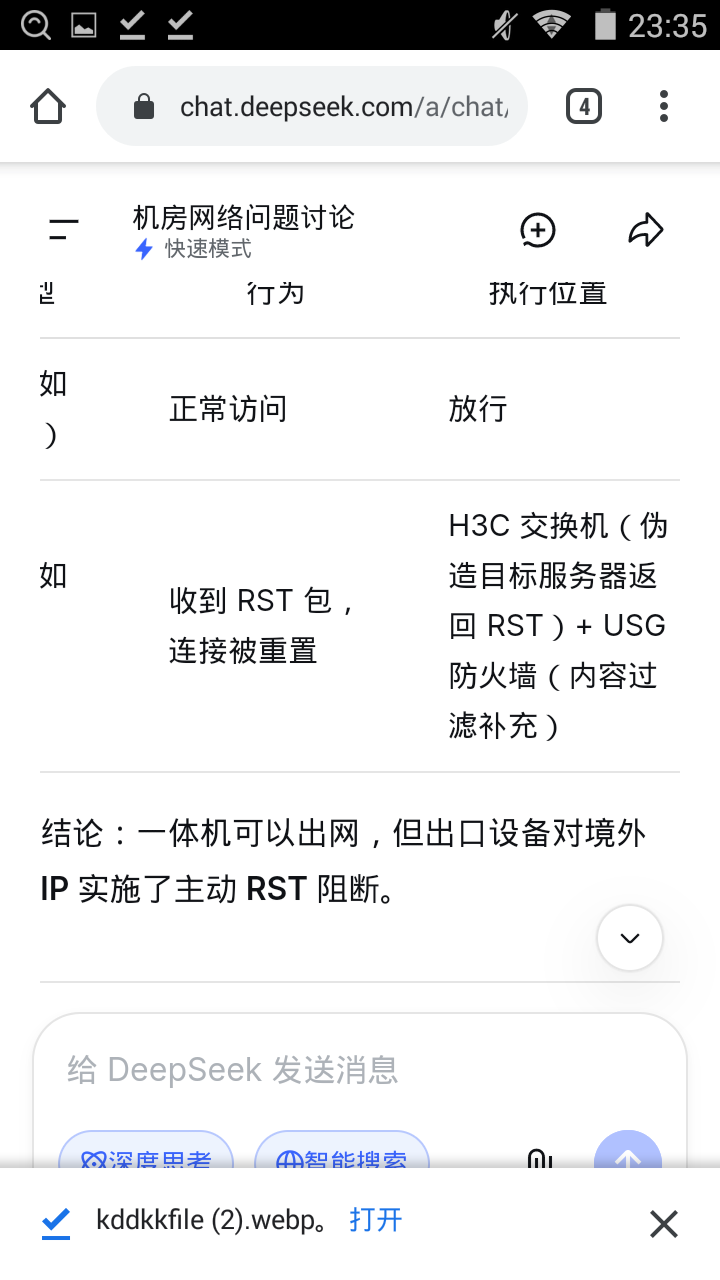
所以大家怎么看,你们的学校也会吗?